Domain atomabsorptionsspektrometrie.de kaufen?
Wir ziehen mit dem Projekt
atomabsorptionsspektrometrie.de um.
Sind Sie am Kauf der Domain
atomabsorptionsspektrometrie.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain atomabsorptionsspektrometrie.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist Spektroskopie in der Chemie?
Spektroskopie in der Chemie ist eine Methode zur Untersuchung von Materie durch die Analyse des Lichts, das von ihr absorbiert, emittiert oder gestreut wird. Durch die Messung der spezifischen Wellenlängen des Lichts können Informationen über die chemische Zusammensetzung und Struktur einer Substanz gewonnen werden. Spektroskopie wird in verschiedenen Bereichen der Chemie eingesetzt, wie z.B. der Analytischen Chemie, der organischen und anorganischen Chemie sowie der Biochemie. **
-
Wie können Sensoren zur Detektion von Umweltverschmutzung und Schadstoffen eingesetzt werden?
Sensoren können eingesetzt werden, um die Konzentration von Schadstoffen in der Luft, im Wasser oder im Boden zu messen. Die Daten können dann verwendet werden, um Umweltverschmutzung zu überwachen, frühzeitig zu erkennen und Maßnahmen zur Reduzierung zu ergreifen. Sensoren können auch in mobilen Geräten integriert werden, um Bürgerinnen und Bürger über die Qualität der Umwelt in ihrer Umgebung zu informieren. **

Was sind die Anwendungen der Spektroskopie in der chemischen Analyse?
Spektroskopie wird in der chemischen Analyse verwendet, um die Struktur von Molekülen zu bestimmen, die Konzentration von Substanzen zu messen und Reaktionen in Echtzeit zu verfolgen. Sie ermöglicht die Identifizierung von Verunreinigungen in Proben und die Untersuchung von chemischen Bindungen und Wechselwirkungen zwischen Molekülen. Durch spektroskopische Techniken wie UV-Vis, IR, NMR und Massenspektrometrie können chemische Analysen schnell, präzise und zerstörungsfrei durchgeführt werden. **
Was sind die Anwendungen von Spektroskopie in der chemischen Analyse?
Spektroskopie wird in der chemischen Analyse verwendet, um die Zusammensetzung von Substanzen zu bestimmen, indem sie das Lichtspektrum analysiert, das von den Molekülen absorbiert oder emittiert wird. Es kann verwendet werden, um die Konzentration von Verunreinigungen in einer Probe zu messen und die Struktur von Molekülen zu identifizieren. Darüber hinaus kann Spektroskopie auch zur Bestimmung von Reaktionsmechanismen und zur Untersuchung von chemischen Reaktionen eingesetzt werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Andritzky, Walter: Pilotensichtungen und UFO-Detektion im cislunaren RaumPilotensichtungen und UFO-Detektion im cislunaren Raum , Mit den Ergebnissen einer Pilotenbefragung 2. überarbeitete und stark erweiterte Auflage Mit einem Vorwort von Illobrand von Ludwiger ISBN 978-3-95652-342-7, Din A5, Paperback, 494 Seiten, EUR 25,90 Nachdem UFOs nicht mehr nur als Sinnestäuschungen, Wetterballons, oder Himmelslaternen abgetan werden, sondern seit 2019 vom U.S.-Verteidigungsministerium auch öffentlich als 'harte Fakten' betrachtet werden, gilt es, das Potential an menschlichen und technischen Detektoren dieses Phänomens jenseits von Zufallssichtungen zu eruieren. Wohin werden Pilotensichtungen gemeldet? Worin bestehen Gefahren für die Zivil- und Militärluftfahrt? Wie wirkt sich die exponentiell wachsende Weltraumtechnologie auf die Entdeckungsmöglichkeiten von UFOs aus? Geraten UFOs in das Blickfeld von Kameras der Mond- und Marsorbiter und -rover? Piloten oder Astronauten werden bei Nahbegegnungen mit UFOs verunsichert und in ihrer Reaktionsfähigkeit beeinträchtigt. Die Meldesysteme und Simulatortrainings ebenso wie die Luft- und Raumfahrtpsychologie werden das UFO-Phänomen künftig berücksichtigen müssen. , Gabelfedern > Vorderradaufhängung & Teile , Auflage: 2., überarbeitete und stark erweiterte Auflage, Erscheinungsjahr: 20240614, Produktform: Kartoniert, Autoren: Andritzky, Walter, Edition: ENL, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete und stark erweiterte Auflage, Seitenzahl/Blattzahl: 494, Keyword: Außerirdische; Extraterrestrier; UAP, Fachschema: Alien~Außerirdische Intelligenz~Außerirdische Intelligenz / UFO~UFO, Fachkategorie: Körper und Geist, Warengruppe: HC/Grenzwissenschaften, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 152, Höhe: 30, Gewicht: 909, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
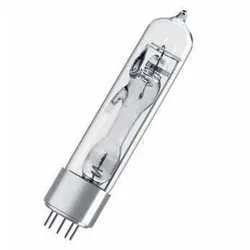
OSRAM HgCd10 Spektroskopie-Lampe HG/Cd10 – Entladungslampe für Labor & optische AnalyseOSRAM HG CD/10 1A PICO SPEKTRAL Die OSRAM HG CD/10 1A PICO ist eine Spektrallampe auf Quecksilber-Kadmium-Basis für präzise Anwendungen in der Spektroskopie und analytischen Wissenschaft. Sie dient als definierte Strahlungsquelle zur Untersuchung und Kalibrierung optischer Systeme in Forschung, Physik, Chemie und Medizin. Aufgrund ihres spezifischen Emissionsverhaltens wird sie nicht zur Beleuchtung eingesetzt, sondern ausschließlich für Mess- und Analysezwecke verwendet. Technische Daten Leistung: 25 W Spannung (Brennspannung): 30 V Stromstärke: 1,0 A Stromart: AC Gesamtlänge: 102 mm Durchmesser: 21 mm Wendellänge: 7 mm Wendeldurchmesser: 8 mm Sockel: PICO9 Lichtstrom: 0 lm Lichtstärke: 0 cd Bauform: Quecksilber-Kadmium-Spektrallampe Anwendungsbereiche Optik und Strahlungsphysik Spektroskopie und Spektralanalyse Chemische Forschung und Laboranwendungen Medizinische Analyseverfahren Produktvorteile Präzise definierte Spektrallinien für Messzwecke Stabile und reproduzierbare Emission Geeignet für hochgenaue optische Kalibrierungen Kompakte Bauform für Laborgeräte Produkteigenschaften Quecksilber-Kadmium-Spektrallampe Speziell für wissenschaftliche Messsysteme entwickelt Kein klassisches Beleuchtungsprodukt Optimiert für spektrale Analyseverfahren Sicherheitshinweise Nur in geschlossenen, dafür vorgesehenen Geräten betreiben. Enthält Quecksilber und Kadmium und ist daher umwelt- und gesundheitsgefährdend bei Beschädigung. Nicht für allgemeine Beleuchtungszwecke geeignet. Handhabung ausschließlich gemäß Hersteller- und Sicherheitsvorschriften.310,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Spektroskopie in der Chemie?
Spektroskopie in der Chemie ist eine Methode zur Untersuchung von Materie durch die Analyse des Lichts, das von ihr absorbiert, emittiert oder gestreut wird. Durch die Messung der spezifischen Wellenlängen des Lichts können Informationen über die chemische Zusammensetzung und Struktur einer Substanz gewonnen werden. Spektroskopie wird in verschiedenen Bereichen der Chemie eingesetzt, wie z.B. der Analytischen Chemie, der organischen und anorganischen Chemie sowie der Biochemie. **
-
Wie können Sensoren zur Detektion von Umweltverschmutzung und Schadstoffen eingesetzt werden?
Sensoren können eingesetzt werden, um die Konzentration von Schadstoffen in der Luft, im Wasser oder im Boden zu messen. Die Daten können dann verwendet werden, um Umweltverschmutzung zu überwachen, frühzeitig zu erkennen und Maßnahmen zur Reduzierung zu ergreifen. Sensoren können auch in mobilen Geräten integriert werden, um Bürgerinnen und Bürger über die Qualität der Umwelt in ihrer Umgebung zu informieren. **
-
Was sind die Anwendungen der Spektroskopie in der chemischen Analyse?
Spektroskopie wird in der chemischen Analyse verwendet, um die Struktur von Molekülen zu bestimmen, die Konzentration von Substanzen zu messen und Reaktionen in Echtzeit zu verfolgen. Sie ermöglicht die Identifizierung von Verunreinigungen in Proben und die Untersuchung von chemischen Bindungen und Wechselwirkungen zwischen Molekülen. Durch spektroskopische Techniken wie UV-Vis, IR, NMR und Massenspektrometrie können chemische Analysen schnell, präzise und zerstörungsfrei durchgeführt werden. **
-
Was sind die Anwendungen von Spektroskopie in der chemischen Analyse?
Spektroskopie wird in der chemischen Analyse verwendet, um die Zusammensetzung von Substanzen zu bestimmen, indem sie das Lichtspektrum analysiert, das von den Molekülen absorbiert oder emittiert wird. Es kann verwendet werden, um die Konzentration von Verunreinigungen in einer Probe zu messen und die Struktur von Molekülen zu identifizieren. Darüber hinaus kann Spektroskopie auch zur Bestimmung von Reaktionsmechanismen und zur Untersuchung von chemischen Reaktionen eingesetzt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.